Auditoria de ciberseguridad

Detectamos las vulnerabilidades antes que los atacantes

Vigil Labs X es la firma especializada en pentesting web y pentesting móvil para empresas medianas y grandes. Auditorías de seguridad rigurosas, informes accionables y acompañamiento técnico en cada fase.

+300
auditorías completadas
98%
clientes satisfechos
72h
entrega del informe inicial
+8
años de experiencia
Metodología basada en
  • ✦ OWASP Top 10
  • ✦ PTES
  • ✦ OWASP MASVS
  • ✦ CVSS v4.0

Auditoría de ciberseguridad en España

Vigil Labs X realiza auditorías de ciberseguridad para empresas medianas y grandes en toda España. Combinamos técnicas de hacking ofensivo con metodologías certificadas —OWASP, PTES y ENS— para ofrecerte una visión real y accionable del riesgo de tu infraestructura digital.

Alcance flexible

Auditamos desde una sola aplicación web hasta infraestructuras complejas con múltiples sistemas interconectados.

Cumplimiento normativo

Nuestros informes satisfacen los requerimientos del ENS, RGPD y auditorías de terceros.

Equipo certificado

Todos nuestros auditores cuentan con certificaciones reconocidas (OSCP, CEH) y experiencia en entornos reales de producción.

Seguridad ofensiva para infraestructuras digitales críticas

Cada auditoría combina técnicas manuales y herramientas avanzadas para descubrir vulnerabilidades reales, no solo teóricas.

Pentesting web

Simulación controlada de ataques reales sobre tus aplicaciones web y APIs REST. Identificamos vulnerabilidades OWASP Top 10, lógica de negocio comprometida, exposición de datos sensibles y fallos de autenticación.

  • SQL Injection
  • XSS / CSRF
  • Auth Bypass
  • API Security
  • Business Logic
  • IDOR
Ver servicio completo →

Pentesting móvil

Análisis de seguridad en profundidad de aplicaciones Android. Evaluamos comunicaciones cifradas, almacenamiento local inseguro, autenticación débil y vulnerabilidades específicas de plataforma siguiendo el estándar OWASP MASVS.

  • Android
  • Reverse Engineering
  • MASVS L1/L2
  • Insecure Storage
  • Network Traffic
  • API Hooking
Ver servicio completo →
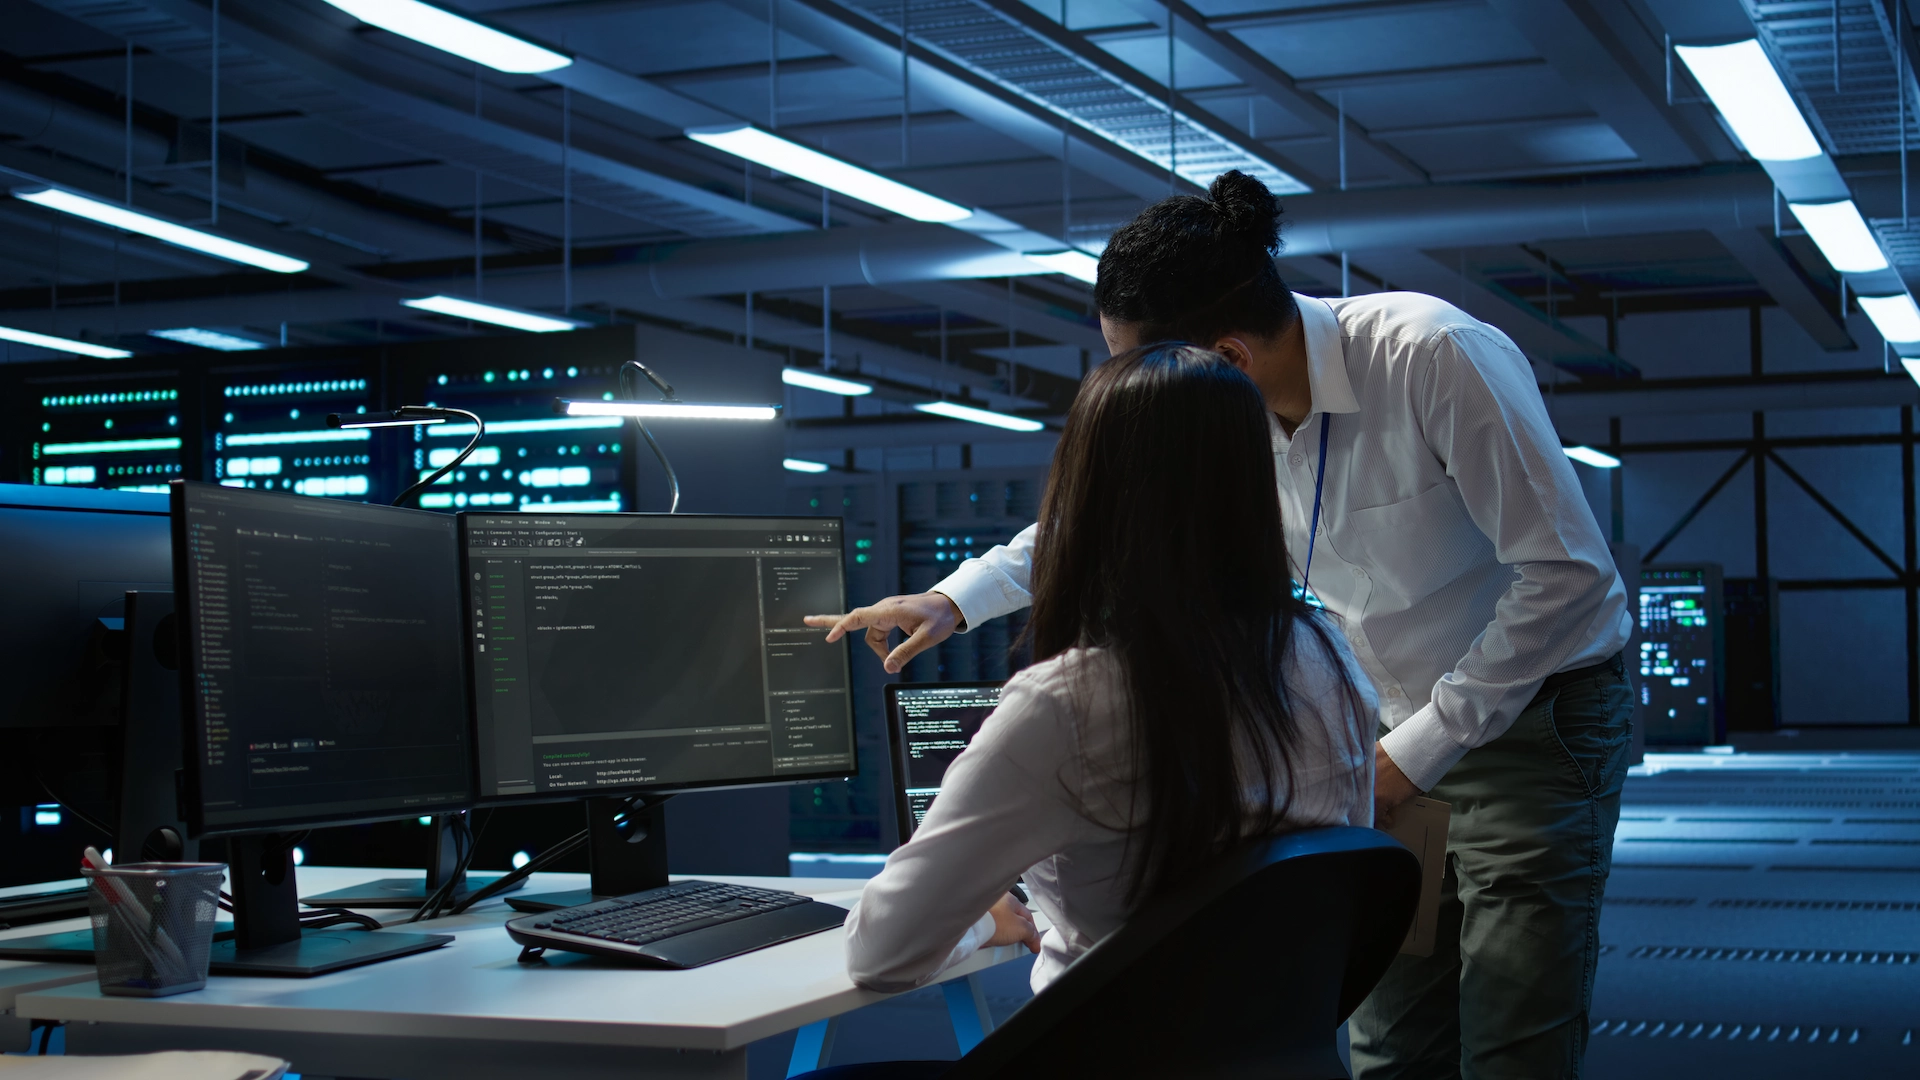
Equipo de Vigil Labs X realizando un análisis de vulnerabilidades durante una auditoría de ciberseguridad
Nuestro equipo de analistas de seguridad durante una sesión de pentesting controlado en entorno empresarial.

Pentesting web en España

Nuestro servicio de pentesting web en España cubre desde aplicaciones monolíticas hasta arquitecturas de microservicios y APIs modernas. Identificamos inyecciones SQL, XSS, CSRF, fallos de autorización y lógica de negocio comprometida siguiendo el estándar OWASP Top 10. El resultado es un informe técnico con evidencias reproducibles y un plan de remediación priorizado por impacto real.

Ver servicio de pentesting web →

Pentesting móvil en España

El pentesting móvil es uno de los servicios menos cubiertos en España, a pesar de que las apps Android son vectores de ataque cada vez más explotados. Evaluamos comunicaciones cifradas, almacenamiento inseguro, autenticación débil y vulnerabilidades específicas de plataforma bajo el marco OWASP MASVS, con acceso a binario o a código fuente.

Ver servicio de pentesting móvil →

Empresa de ciberseguridad en España especializada en seguridad ofensiva

Vigil Labs X no es una consultora generalista. Somos una empresa de ciberseguridad en España centrada exclusivamente en seguridad ofensiva: pentesting, red team y análisis de vulnerabilidades. Cada proyecto lo dirige un equipo técnico senior con experiencia real en entornos de producción, no teórica.

  • ✦ Más de +300 auditorías completadas en empresas de sectores regulados.
  • ✦ Firmamos acuerdo de confidencialidad (NDA) antes de iniciar cualquier proyecto.
  • ✦ Retesting gratuito incluido para verificar que las vulnerabilidades críticas quedan corregidas.
Una metodología rigurosa, alineada con los estándares internacionales

Seguimos las directrices de OWASP, PTES y el CCN-CERT para garantizar auditorías reproducibles, documentadas y accionables.

01
Definición del alcance

Acuerdo formal de los activos a evaluar, modalidad (caja negra, blanca o gris) y reglas de compromiso.

02
Reconocimiento

Recopilación de inteligencia sobre la superficie de ataque: subdominios, tecnologías, endpoints expuestos.

03
Análisis de vulnerabilidades

Identificación y validación manual de fallos de seguridad, evitando falsos positivos.

04
Explotación controlada

Demostración del impacto real de las vulnerabilidades sin afectar la disponibilidad del servicio.

05
Informe ejecutivo y técnico

Entrega de informe dual: resumen para dirección y guía técnica detallada para el equipo de desarrollo.

06
Retesting y cierre

Verificación gratuita de que las vulnerabilidades críticas han sido correctamente corregidas.

Hacking ético para empresas

El hacking ético para empresas consiste en simular los mismos ataques que emplearía un ciberdelincuente real, pero de forma controlada, legal y con el objetivo de identificar y corregir vulnerabilidades antes de que sean explotadas. Un auditor ético no causa daño: detecta el daño potencial.

A diferencia de los escaneos automáticos, el hacking ético combina herramientas avanzadas con razonamiento manual. Esto permite descubrir fallos de lógica de negocio, encadenamientos de vulnerabilidades de bajo riesgo que en conjunto son críticos y vectores específicos del contexto de cada empresa.

Test de intrusión para empresas

Un test de intrusión —o pentest— para empresas es el proceso formal mediante el que un equipo especializado intenta comprometer los sistemas de una organización, documentando cada hallazgo con evidencias reproducibles y una valoración de impacto y probabilidad según CVSS v4.0.

Caja negra

Sin información previa. Simula el acceso de un atacante externo que no conoce la infraestructura objetivo.

Caja gris

Con credenciales o documentación parcial. Replica el vector de un empleado malintencionado o una cuenta comprometida.

Caja blanca

Acceso completo a código, arquitectura y credenciales. Maximiza la cobertura y es ideal para auditorías pre-lanzamiento.

Experiencia acreditada en sectores regulados y de alta criticidad

Trabajamos con empresas que operan en entornos donde una brecha de seguridad tiene consecuencias legales, reputacionales y operativas severas.

Todo lo que necesitas saber sobre nuestras auditorías

Si no encuentras respuesta a tu pregunta, puedes contactar con nuestro equipo directamente.

También puedes consultar nuestro blog de ciberseguridad con artículos técnicos y guías prácticas.

¿Qué es el pentesting web y para qué sirve?
El pentesting web es una simulación controlada de ataques sobre aplicaciones y servicios web. Su objetivo es identificar vulnerabilidades explotables antes de que actores maliciosos lo hagan, permitiendo a tu empresa corregirlas con tiempo y reducir el riesgo real de un incidente.
¿Cuánto cuesta una auditoría de ciberseguridad en España?
El coste depende del alcance del proyecto, la complejidad de la aplicación y el tipo de prueba. Realizamos una evaluación inicial gratuita para definir el alcance y ofrecerte un presupuesto sin compromiso.

Consulta cómo calculamos el presupuesto de un proyecto de pentesting web.

¿Cuánto dura un proyecto de pentesting móvil?
Un proyecto estándar de pentesting móvil dura entre 1 y 3 semanas, dependiendo del número de funcionalidades, flujos de autenticación y APIs involucradas. El informe inicial se entrega en un máximo de 72 horas tras finalizar la fase de análisis.
¿Las pruebas afectan a la disponibilidad de mis servicios?
No. Antes de iniciar cualquier auditoría se acuerdan las reglas de compromiso para garantizar que las pruebas no afecten la continuidad del negocio. Trabajamos habitualmente sobre entornos de staging o con ventanas horarias acordadas.
¿Cumplís con la normativa RGPD y ENS?
Sí. Todos nuestros proyectos se realizan bajo acuerdo de confidencialidad y cumpliendo el Reglamento General de Protección de Datos (RGPD) y el Esquema Nacional de Seguridad (ENS). Nuestros informes pueden utilizarse como evidencia en auditorías de cumplimiento normativo.

Más información en el portal oficial del ENS.

Evaluación inicial gratuita
¿Sabes realmente cuán segura está tu empresa?

Solicita una auditoría de ciberseguridad sin compromiso. Nuestro equipo analizará tu superficie de ataque y te presentará un plan de acción claro.

Sin permanencia. Confidencialidad garantizada. Entregamos informe en 72h. Política de privacidad.